
Las instituciones educativas continúan estando en el punto de mira de los ciberdelincuentes. Muestra de ello es que otro centro de educación superior en España haya sufrido un ataque de ransomware.
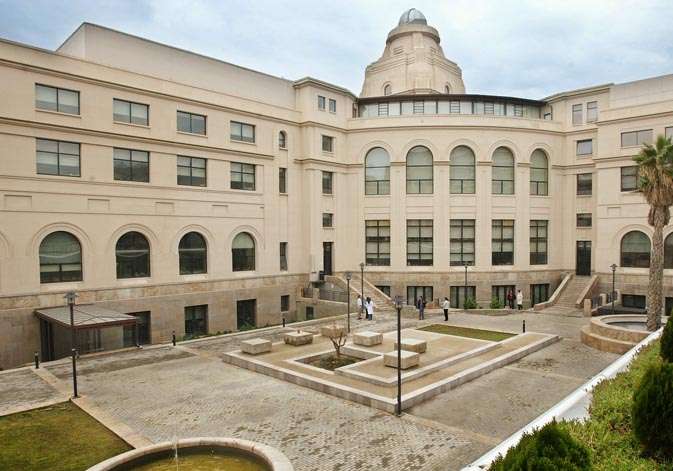
El grupo NOVA presume en un post publicado en la dark web de haber comprometido sistemas de la Universitat de València y exfiltrado datos sensibles.
Los actores de amenazas aseguran tener en su poder 300 GB de datos, que incluirían detalles tanto de la plantilla como de los estudiantes. Más allá de información personal también sostienen haber conseguido imágenes de alumnos que en algunos casos pueden ser pertenecer a menores.
La banda ha dado a la institución una semana de margen para que acceda a sus peticiones económicas o publicará los datos que atesora. La cuantía del rescate que han pedido los cibermalos no se ha dado a conocer.
La Universitat de València es una de las instituciones académicas más importantes de España, con decenas de miles de estudiantes y una amplia actividad investigadora en ámbitos como ciencias, salud, derecho y humanidades.
Desde Escudo Digital nos hemos puesto en contacto con la universidad para conocer los detalles sobre lo ocurrido y conocer las medidas que han puesto en marcha.
Una persona de su servicio informático nos ha comunicado que los actores de amenazas accedieron el pasado sábado por la tarde y desde entonces han estado trabajando para resolverlo. Al mismo tiempo, el delegado de protección de datos, un catedrático, está conduciendo estas actuaciones.
Según señala el portavoz, los cibermalos habrían entrado únicamente a un servidor obsoleto de un grupo de investigación de la universidad. En el mismo se encontraban vídeos antiguos referentes a operaciones hospitalarias «en los cuales es imposible identificar a ninguna persona, porque son vídeos docentes de un grupo que se dedicaba a robotizar instrumentos quirúrgicos para intervenciones. Son de detalle, de operaciones de hígado».
Desde la universidad también nos han indicado que no hay datos de estudiantes ni personal del centro que se hayan visto afectados, como sugerían los ciberdelincuentes. El dato de los 300 GB sería cierto, pero es algo lógico teniendo en cuenta que se trataba de material audiovisual con mucho peso.
«El único dato comprometido es el del propio investigador que lideraba el grupo. En su servidor había fotografías personales de celebraciones particulares, tipo bodas y comuniones. Sus amigos y familiares ya han sido puestos al tanto No hay ninguna cuenta ni de estudiantes ni de personal externo comprometida», ha asegurado.
Por todo esto, también comentan que «no se va a pagar ningún rescate. Teníamos copias de respaldo y ya se ha procedido a proteger el espacio». Igualmente también aseguran que se a va presentar denuncia a la policía y a elaborar un informe. En cuanto a la comunicación a la AEPD, creen que no será necesario al solo haberse filtrado detalles de una persona.
Nova, parece novata pero no lo es
Nova es un grupo de ransomware-as-a-service (RaaS) que comenzó a detectarse en 2025 y surgió tras una evolución del grupo RALord. Desde su nacimiento hace más de un año se estima que ha dejado un centenar de víctimas acumuladas.
El colectivo opera bajo un modelo de afiliados, en el que desarrollan el malware y la infraestructura mientras terceros realizan los ataques a cambio de una comisión. Su actividad se basa en la doble extorsión: cifran sistemas y roban datos antes de amenazar con su publicación si la víctima no paga.
La banda se centra en víctimas de sectores como tecnología, sanidad, industria manufacturera, educación, servicios empresariales y administraciones públicas. En España el grupo previamente había atacado a la barcelonesa AV Services Team, dedicada a la producción audiovisual para eventos.
Acerca del autor