Conseguir una entrevista para un puesto puntero en el sector de la inteligencia artificial o el ámbito de las criptomonedas suele ser un motivo de celebración para cualquier profesional tecnológico. Sin embargo, para más de 30.000 expertos en un centenar de países, la oferta de sus sueños terminó convirtiéndose en una amarga trampa digital.
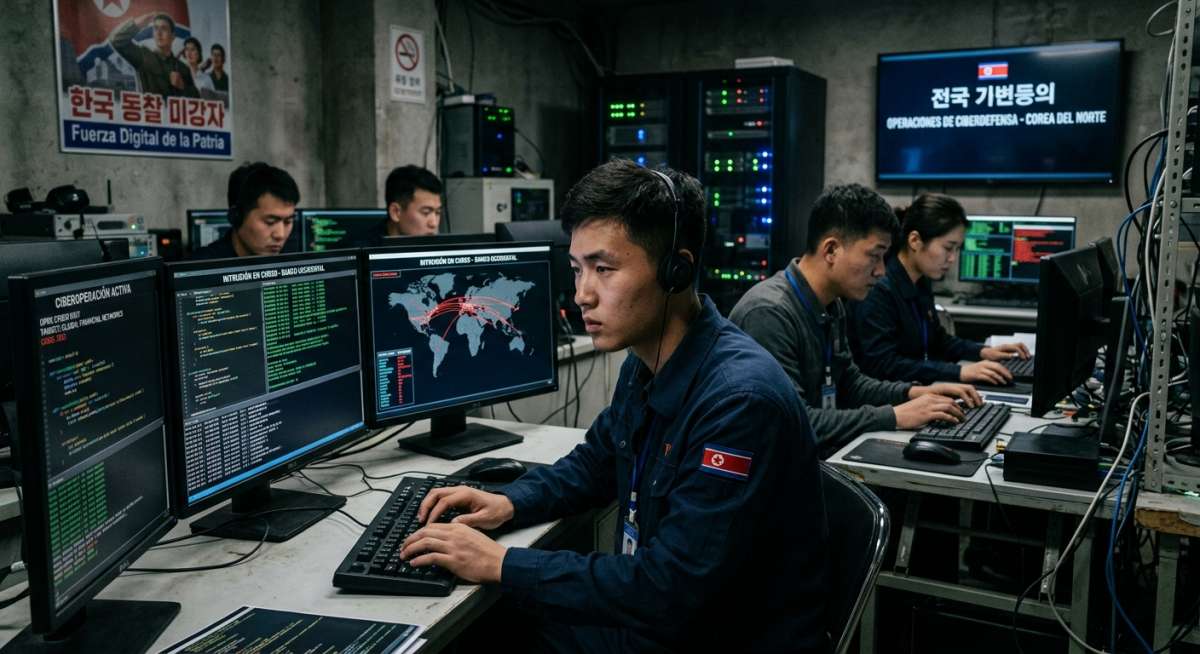
Una coordinada investigación entre agencias internacionales de inteligencia ha sacado a la luz la campaña conocida como WaterPlum, una red de ingeniería social patrocinada por la República Popular Democrática de Corea que ha logrado saquear más de 7.000 monederos digitales y sustraer 10,7 millones de dólares entre diciembre de 2025 y julio de este año.
El mecanismo de engaño ideado por esta célula criminal recurrió a un meticuloso trabajo de manipulación psicológica. Los atacantes abordaban a sus víctimas a través de redes profesionales, portales de empleo y plataformas para freelances, haciéndose pasar por reclutadores de firmas legítimas del sector tecnológico.
Durante el proceso de selección, los delincuentes invitaban a los candidatos a pruebas técnicas o videollamadas en las que incluso empleaban tecnologías de intercambio de rostro mediante inteligencia artificial. Si la recreación visual mostraba imperfecciones, alegaban fallos en la conexión de red para solicitar al aspirante que apagara su cámara y continuar con el proceso.
El verdadero golpe se consumaba en la fase práctica de la entrevista, momento en el que se pedía a los programadores que descargaran un repositorio de código o ejecutasen un paquete de datos para reparar un supuesto entorno de desarrollo.
Al confiar en la legitimidad de la oferta, las víctimas introducían en sus sistemas un sofisticado arsenal de herramientas dañinas. Entre este software malicioso, catalogado por el centro de alertas IC3, destacan artefactos como BeaverTail o InvisibleFerret, diseñados para abrir puertas traseras en el equipo, rastrear las pulsaciones del teclado y recopilar capturas de pantalla de forma permanente.
Una vez asentado el programa en el ordenador, los atacantes obtenían acceso libre a las frases semilla y claves privadas de los monederos de criptomonedas, además de extraer credenciales bancarias y documentos de identidad.
El peligro de esta maniobra traspasaba además el ámbito personal, ya que la infección del dispositivo de un desarrollador profesional abría la puerta de entrada a la red corporativa de sus empresas, exponiendo código fuente, secretos comerciales y datos confidenciales de miles de clientes a posibles extorsiones.
La investigación policial ha detallado, asimismo, el entramado logístico que ocultaba la ubicación real de los ciberdelincuentes mediante el uso de granjas de ordenadores portátiles.
En estas instalaciones, intermediarios locales mantenían dispositivos conectados que los trabajadores del régimen norcoreano operaban de manera remota para simular que se encontraban en países occidentales. El reciente desmantelamiento de uno de estos centros por parte de las autoridades japonesas permitió confirmar el rastro de las transferencias financieras hacia cuentas vinculadas al Gobierno norcoreano.
Qué hacer y qué no
Frente a esta amenaza, los expertos aconsejan no ejecutar jamás código no verificado o pruebas de selección en la estación de trabajo principal ni en equipos que custodien activos digitales.
La recomendación principal pasa por analizar cualquier proyecto desconocido en entornos aislados o máquinas virtuales, además de revisar minuciosamente las dependencias de los paquetes informáticos y los scripts ocultos antes de su instalación.
En caso de sospechar una intrusión, resulta fundamental aislar el equipo de Internet de inmediato, transferir los fondos criptográficos desde un dispositivo limpio, cambiar todas las contraseñas e iniciar un formateo completo del sistema comprometido.
Acerca del autor