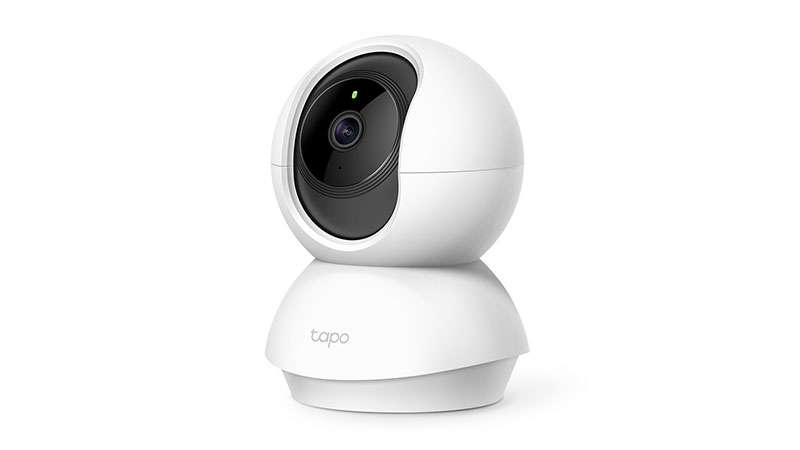
Si cuentas con una cámara de seguridad doméstica de marca TP-Link Tapo instalada en tu domicilio o en tu negocio, puede que hayas sido vigilado por los ciberdelincuentes sin ni siquiera sospecharlo.
Una de las vulnerabilidades, identificada como CVE-2026-15315, ha sido clasificada como de ‘alta gravedad y facilitaba que un atacante con acceso a la red de la cámara eludiera su sistema de inicio de sesión y obtuviera privilegios de administrador sin conocer la contraseña del propietario.
Parece ser que la mencionada cámara IP cuenta con un sistema de desafío-respuesta diseñado para demostrar que quien inicia sesión conoce la contraseña de seguridad. Pero los investigadores hallaron que la información enviada previamente al dispositivo podía reproducirse y aceptarse como autenticación erróneamente.
Cuando el atacante conseguía acceso a la cámara bastaba con unas pocas solicitudes maliciosas para campar a sus anchas por el sistema. Así, el pirata informático podía llegar a acceder a grabaciones almacenadas, ver vídeo en directo, cambiar la configuración o usar funciones solo disponibles para los administradores.
«Si la cámara C200 se utiliza como vigilabebés, un atacante podría acceder a funciones sensibles a la privacidad, como vídeo en directo, visión nocturna, detección de llanto y audio bidireccional», han advertido desde OPSWAT.
Asimismo, los expertos también se toparon con otra falla que permitiría a los cibermalos tomar el control de la cámara y atacar a otros dispositivos en la misma red. Ahora mismo los investigadores están trabajando con TP-Link y aseguran que cuando las brechas estén resueltas, darán más detalles sobre este problema.
Igualmente, había otra vulnerabilidad autenticada de alta gravedad, identificada como CVE-2026-15316, en los datos de configuración procesados durante la configuración de la cámara. Un atacante podía enviar deliberadamente grandes cantidades de tráfico al dispositivo, ocasionando que el servicio de administración de la cámara fallara y dejándola fuera de línea. Sería como una suerte de ataque DDoS, por decirlo así.
El proveedor publicó el pasado 18 de agosto una actualización de firmware y un aviso de seguridad. Desde Tp-Link piden a sus usuarios que actualicen su software y también aconsejan a las empresas que aíslen las redes de cámaras y restrinjan el acceso a los dispositivos y usuarios autorizados.
Bélgica también advertía sobre las cámaras IP
Justo hace unos días el Centro de Ciberseguridad de Bélgica publicaba una alerta para advertir de ataques contra cámaras de vigilancia y vigilabebés con el fin de acceder a redes corporativas, robar datos o lanzar ataques DDoS.
La agencia belga subrayaba que «una cámara IP comprometida puede utilizarse como punto de entrada para infiltrarse en una red corporativa. Dado que estas cámaras suelen tener funciones de seguridad deficientes, algunos ciberdelincuentes las utilizan para obtener acceso inicial a la red y, desde allí, atacar los dispositivos internos», explicaba el CCB.
Al igual que ha ocurrido con los dispositivos de Tapo, este tipo de gadgets suelen tener un problema recurrente y es que cuentan con software obsoleto o sin actualizar o apenas cuentan con protecciones.
Acerca del autor