
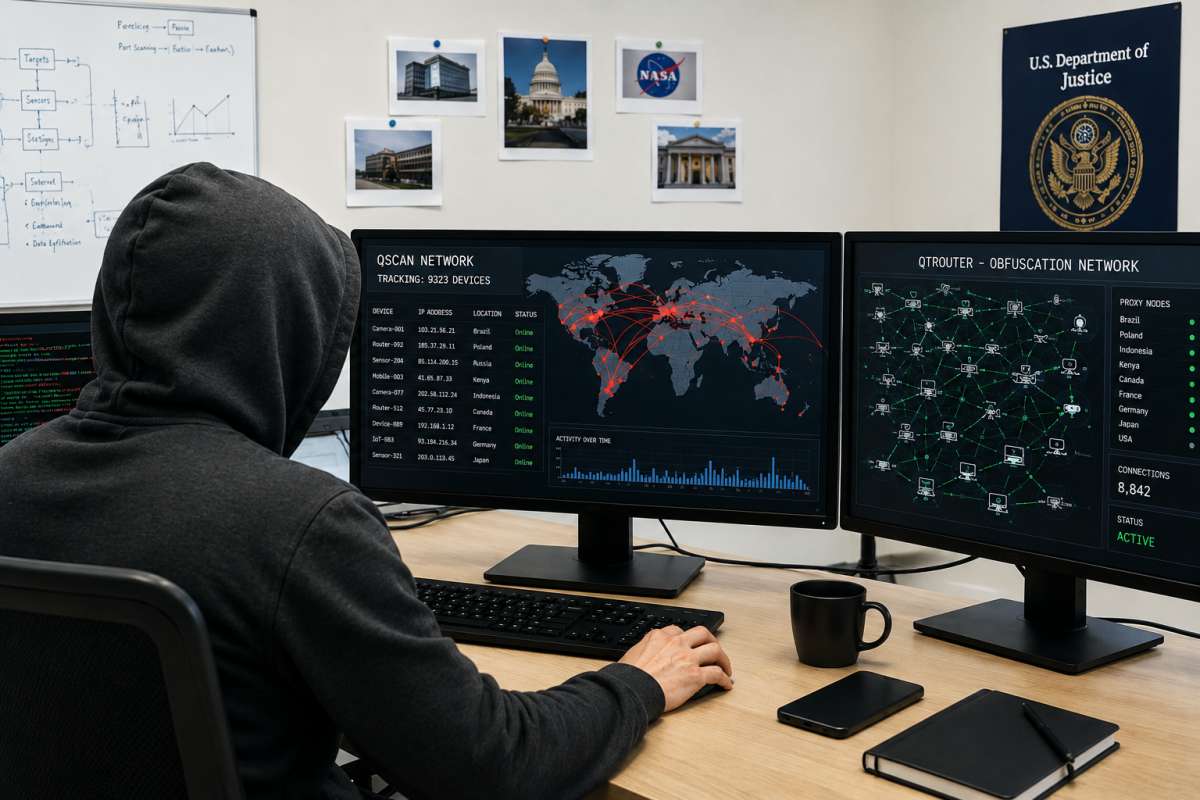
El 26 de agosto de 2026, el Departamento de Justicia de Estados Unidos y el FBI anunciaron la incautación judicial de los dominios de internet que sostenían dos plataformas de hackeo conocidas como QScan y QTRouter, utilizadas para atacar infraestructura crítica estadounidense y redes sensibles en todo el mundo. Según los documentos judiciales, desclasificados en un tribunal federal del Distrito Sur de California, las víctimas incluyen a la NASA, la Reserva Federal, el Departamento de Energía, el propio Departamento de Justicia, el Departamento de Salud, los Institutos Nacionales de Salud y el Senado de Estados Unidos, además de cuatro empresas no identificadas en Estados Unidos y Corea del Sur.
Un proveedor de servicios de hackeo con clientes fijos
Según los documentos judiciales, QScan y QTRouter fueron creadas y operadas por un grupo conocido como QTFY, empleado de una empresa privada china con sede en Nankín, Nanjing Xinjiuwei Network Technology Company. Y aquí está el elemento central del caso: QTFY no atacaba por cuenta propia. Según el propio Departamento de Justicia, ofrecía sus servicios de hackeo a clientes de pago, entre ellos, el Ministerio de Seguridad del Estado, la agencia de inteligencia civil china y el Ejército Popular de Liberación.
Es decir: una empresa privada, registrada como negocio tecnológico convencional, vendiendo capacidad de intrusión informática como si fuera cualquier otro servicio de software, con el aparato de inteligencia y las fuerzas armadas de un Estado entre su cartera de clientes habituales.
Cómo funcionaba técnicamente el negocio
El mecanismo descrito en los documentos judiciales es, en sí mismo, un estudio de caso sobre cómo diseñar infraestructura de ataque para que sea imposible de atribuir a simple vista. QScan rastreaba automáticamente internet en busca de dispositivos conectados: cámaras, routers domésticos, sensores. Con ello, se infectaban miles de estos dispositivos en todo el mundo, siendo incorporados a QTRouter, una red formada por esos mismos aparatos infectados, sumada a servidores proxy comerciales y servidores privados virtuales alquilados.
QTRouter funcionaba entonces como lo que el Departamento de Justicia denomina una “red de ofuscación”, que permitía a QTFY y a cualquier otro actor que usara su infraestructura disfrazar el origen chino de sus intrusiones, porque el tráfico parecía provenir de sistemas comprometidos repartidos por todo el mundo, en ocasiones, incluso, físicamente cercanos a las redes de las propias víctimas. Un ataque contra una agencia estadounidense podía parecer, técnicamente, que se originaba en un router doméstico infectado en otro continente. Los dominios incautados esta semana estaban codificados directamente en el software malicioso de ambas plataformas y eran imprescindibles para sus funciones de comunicación y autenticación; al eliminarlos, el Departamento de Justicia dejó ambas herramientas completamente inoperativas.
No es un caso aislado, es un modelo de negocio consolidado
Este esquema de subcontratación no es una anomalía dentro del ecosistema chino de ciberespionaje; es, según los propios analistas del sector, la norma hacia la que ha evolucionado en la última década. “En los últimos diez años, el número de empresas que ofrecen servicios ofensivos especializados se ha disparado”, señaló Dakota Cary, analista especializado en China de la firma de ciberseguridad SentinelOne, para explicar por qué los contratistas privados llevan a cabo de forma rutinaria las intrusiones más sonadas en nombre de distintas agencias del Gobierno chino.
El precedente más claro de este modelo lo ofrece el propio Departamento de Justicia: en 2024, un tribunal federal de Manhattan destapó una acusación contra ocho empleados de la empresa i-Soon y dos oficiales del Ministerio de Seguridad Pública chino, por su implicación en el hackeo masivo e indiscriminado de cuentas de correo, teléfonos móviles, servidores y sitios web entre 2016 y 2023. El propio Departamento de Justicia señaló entonces que ese enfoque indiscriminado producía, como efecto colateral, más víctimas de las estrictamente buscadas y más información robada sin interés directo para el Gobierno chino, información que, en esos casos, terminaba siendo revendida a terceros.
Ese es precisamente el riesgo estructural de privatizar el espionaje estatal a través de contratistas que cobran por servicio: la disciplina operativa de una agencia de inteligencia estatal se diluye cuando el incentivo económico del contratista es maximizar el volumen de intrusiones, no necesariamente la precisión del objetivo.
Por qué este modelo beneficia a Pekín
La ventaja política del modelo de subcontratación es evidente y explica por qué se ha extendido: ofrece a Pekín una capa adicional de negación plausible. La Embajada china en Washington no respondió a las peticiones de comentario de los medios que cubrieron el caso, y Beijing niega de forma rutinaria cualquier responsabilidad en actividades de hackeo, una negación que resulta más sostenible cuando la infraestructura técnica del ataque pertenece, sobre el papel, a una empresa privada con sede en Nankín, y no directamente a una agencia gubernamental.
Para las víctimas, sin embargo, la distinción entre contratista privado y agencia estatal es prácticamente irrelevante en términos de consecuencias: el afidávit judicial señala que la infraestructura del grupo llevaba comprometiendo infraestructura crítica y redes sensibles en Estados Unidos y el resto del mundo desde al menos 2018, ocho años de actividad continuada antes de que la operación fuera finalmente desarticulada.
La lección para cualquier organización que se considere fuera del radar
El caso QTFY confirma una tendencia que cualquier responsable de seguridad debería incorporar a su análisis de riesgo: el adversario relevante ya no es necesariamente un Estado actuando de forma directa, sino un mercado de proveedores privados de capacidades ofensivas, con clientes que van desde agencias de inteligencia hasta, potencialmente, otros actores dispuestos a pagar por el mismo servicio. Y el vector de entrada más común de ese mercado, dispositivos IoT domésticos y comerciales mal protegidos, convertidos en nodos de una red de ofuscación sin que sus propietarios lo sepan, no distingue entre Gobiernos, empresas grandes y usuarios particulares. Cualquier router, cámara o sensor conectado a internet con una configuración de seguridad débil es, en potencia, una pieza más de la infraestructura de ataque de otro.
Acerca del autor