
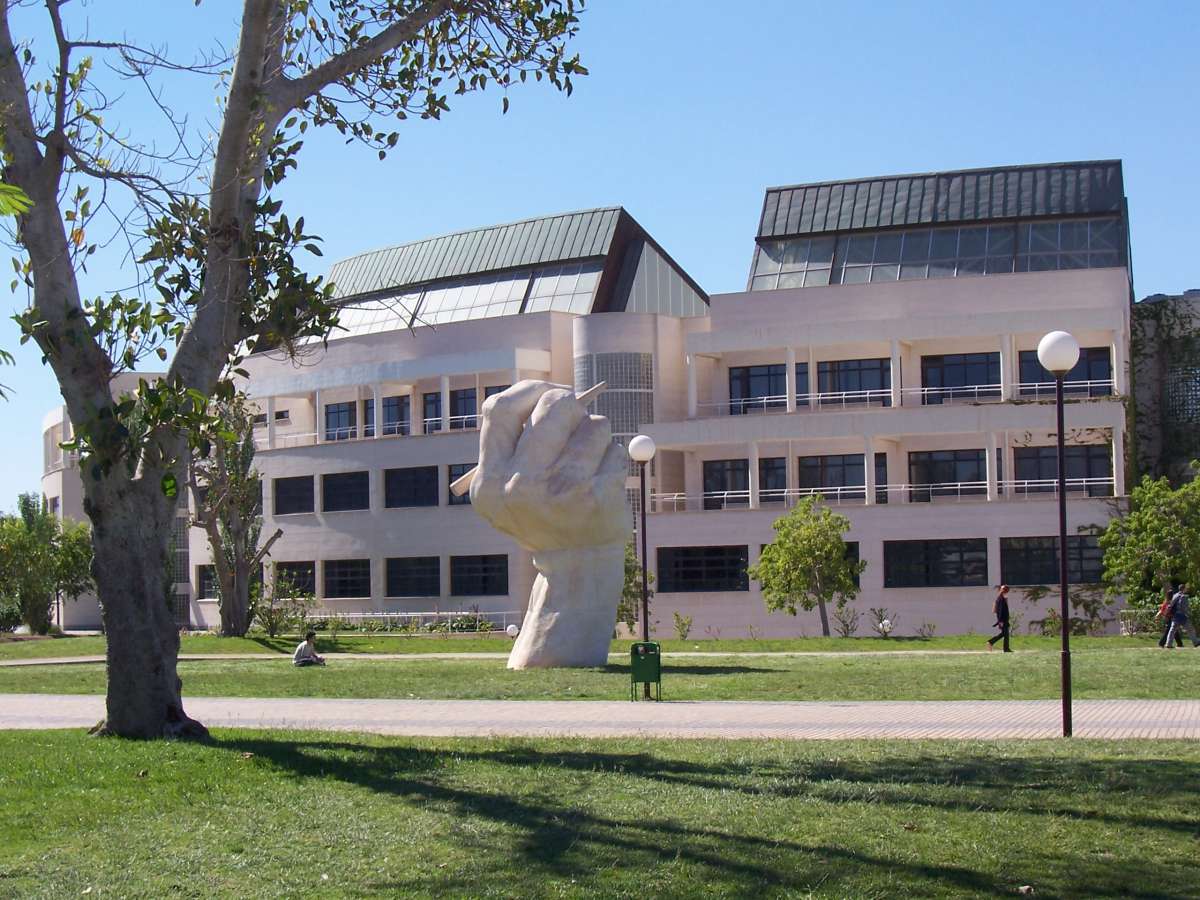
La Universidad de Alicante (UA) ha sufrido el que, según la propia institución, ha sido el intento de ciberataque más grave registrado hasta la fecha contra su infraestructura tecnológica.
La ofensiva obligó a desactivar de forma preventiva varios servicios digitales y afectó al funcionamiento de algunas herramientas del campus virtual, aunque la rápida intervención del equipo de seguridad evitó que el incidente tuviera consecuencias mayores.
Según ha informado el medio local TodoAlicante, el ataque fue calificado por responsables de la universidad como «muy virulento» y provocó la interrupción temporal de distintos servicios utilizados por estudiantes y personal de la institución.
La incidencia fue detectada tras observarse una actividad anómala en los servidores. A partir de ese momento, el equipo técnico decidió aislar determinados sistemas como medida de contención para impedir la propagación del malware.
El vicegerente de Tecnologías de la Información de la Universidad de Alicante, Iván Mingot, ha asegurado que los especialistas han trabajado de forma ininterrumpida para recuperar la normalidad cuanto antes. Por su parte, el vicerrector de Transformación Digital, Rafael Molina, ha explicado que la actuación preventiva permitió minimizar el impacto del incidente.
Servicios suspendidos por precaución
Entre los servicios afectados se encuentran UACloud, el acceso remoto para trabajadores —lo que ha repercutido en las tareas de teletrabajo— y la administración electrónica de la universidad.
Como consecuencia de esta última medida, la institución suspendió temporalmente los plazos legales asociados a los procedimientos administrativos mientras se garantizaba la seguridad de los sistemas.
Los responsables tecnológicos de la universidad señalaron que únicamente resultaron comprometidos algunos servidores secundarios y que los sistemas considerados críticos permanecieron protegidos durante todo el incidente.
Uno de los aspectos más relevantes del incidente es que, tras las comprobaciones realizadas durante el fin de semana, los técnicos no han encontrado indicios de exfiltración de datos.
Desde la Universidad de Alicante aseguran que, aunque el malware consiguió acceder a algunos servidores, no se ha visto comprometida información personal, económica ni académica. Asimismo, los sistemas centrales de la institución continuaron operando con normalidad y el proceso de matriculación no se ha visto alterado.
La universidad trabaja ahora en restaurar progresivamente todos los servicios que fueron desconectados como medida preventiva, una tarea que se llevará a cabo únicamente una vez se verifique que no existe riesgo para la infraestructura tecnológica.
Acerca del autor