
Como afectado a título particular por la brecha de datos de Endesa me he decidido poner en contacto con la empresa mediante las vías facilitadas para conocer qué datos míos se han filtrado exactamente y qué medidas puedo tomar para protegerme.
Por ello, he decidido llamar a su centro de atención telefónica para resolver dudas, en este caso el teléfono 800.760.366.
«Os llamaba para me proporcionarais información sobre la filtración de datos que ha habido, para saber qué datos míos se han filtrado y qué consejos me daríais para ver qué puedo hacer a partir de ahora», le indico a la agente de atención al cliente.
Tras querer saber si soy el titular del suministro y pedirme para identificarme que le diga mi número de DNI, nombre completo con apellidos y dirección del suministro con población y provincia (datos simples que ahora, curiosamente, están en manos del hacker y con los que podría hacerse pasar por cualquier persona afectada por la brecha) la operadora me pregunta si he recibido el comunicado como uno de los afectados. Al confirmárselo, me deja unas decenas de segundos en espera.
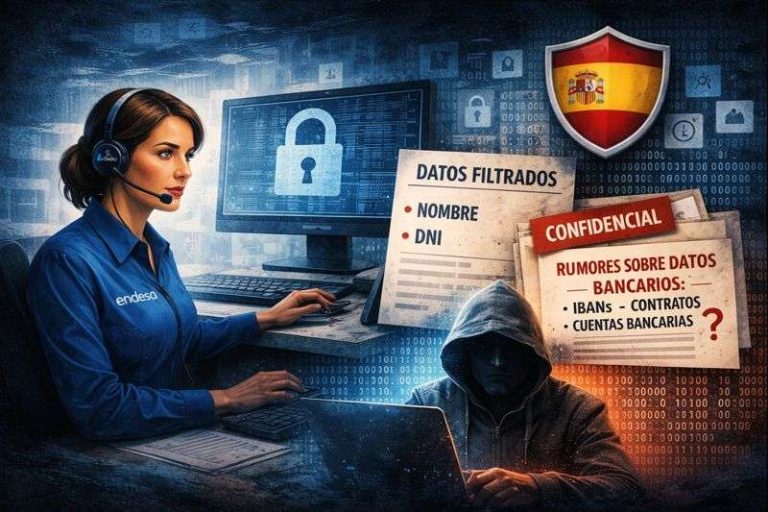
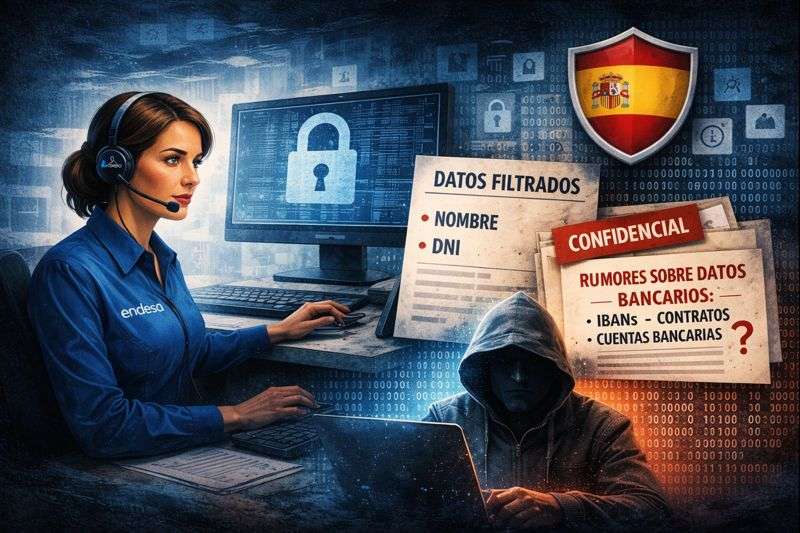
«En este momento la información que tenemos es que la filtración de datos solamente tomó lo el DNI del cliente y nombre completo. El resto de esa información quedó totalmente protegida por parte de Endesa, porque ante ese tipo de movimientos inusuales activó lo que fue el Instituto Nacional de Ciberseguridad de España», asegura la trabajadora del call center al descolgar nuevamente el teléfono.
«Por el momento no se ha filtrado mayor información. El incidente no quiere decir que se hayan filtrado las cuentas, contratos y demás. La única información que el ciberataque dejó en evidencia, por decirlo así, fueron los nombres y DNIs de los clientes. Como tal, ni bancos, contratos ni nada de eso se filtró», señala.
Ante sus palabras mi sorpresa es mayúscula -no en vano el propio hacker me ha hecho llegar por WhatsApp mi cuenta bancaria– y le cuestiono si está segura de eso, porque se había comentado algo distinto.
Sin embargo, la operadora insiste: «En tu caso solo tu nombre y tu DNI. El número de cuenta en ningún momento se ha tocado, lo que pasa es que se les informa como clientes que no lo vayan a confirmar por línea telefónica. Pero nada de eso se ha tocado, todo se ha protegido», apostilla.
«Dado el caso, Dios no lo quiera, si en algún momento se llega a realizar algún tipo de robo de cuenta bancaria se le va a enviar una alerta que le va a decir que Endesa solicita a sus clientes que cambien su cuenta bancaria, porque te robaron la información, pero por ahora no hubo ese tipo de robo», continúa.
¿Un comunicado mal comunicado?
Como soy muy cabezota, paso a leerle a la agente el texto del comunicado recibido como usuario damnificado en el que se dice, efectivamente, que mis datos financieros y de contrato sí que están en malas manos:
«La investigación en el momento actual, refleja que el actor malicioso habría tenido acceso y podría haber exfiltrado de nuestros sistemas datos identificativos básicos, de contacto, DNIs y datos relativos a su contrato con Endesa Energía y eventualmente sus medios de pago (IBANs), si bien, en ningún caso, se han visto comprometidos datos de acceso a contraseñas», reza el comunicado que le traslado.
La ‘portavoz’ de Endesa vuelve a la carga: «Ese documento que usted tiene en el momento se le envió a todos los clientes, activos o no activos de Endesa. Es para compartir un intento de ciberataque, pero no está confirmando quién le robó. Es un comunicado informativo que incluso salió en las noticias», subraya.
«Entonces, me dices que pese a que ha habido un comunicado explicando que se puede haber robado el IBAN en mi caso particular esos datos bancarios están seguros, no se han filtrado», le vuelvo a comentar.
Una vez más, la operadora lo niega y vuelve a mencionar las rápidas medidas tomadas por la compañía que ‘supuestamente’ evitaron eso y su celeridad al comunicarlo al INCIBE.
Por último la agente de atención al cliente me revela que «en los próximos meses o en lo que queda de mes ya tendríamos como tal la razón del ciberataque o quién fue, porque al igual que se mandó el comunicado de alerta también tenemos que dar una explicación clara al cliente y decirle lo que hemos detectado hasta el momento. Pero en los ciberataques siempre se requiere un lapso de tiempo mientras se detecta de qué servidor como tal se realizó este intento de fraude», concluye.
Atónito por la conversación le agradezco la información facilitada y, obviamente, no le digo a la persona que me ha atendido con mucha disposición y paciencia -ante mis insistentes dudas y preguntas- que sé -y de bastante buena tinta– que el ciberdelincuente que hackeó a Endesa tiene toda la ristra de mis detalles personales, bancarios, de contrato y demás en su poder.
Acerca del autor