


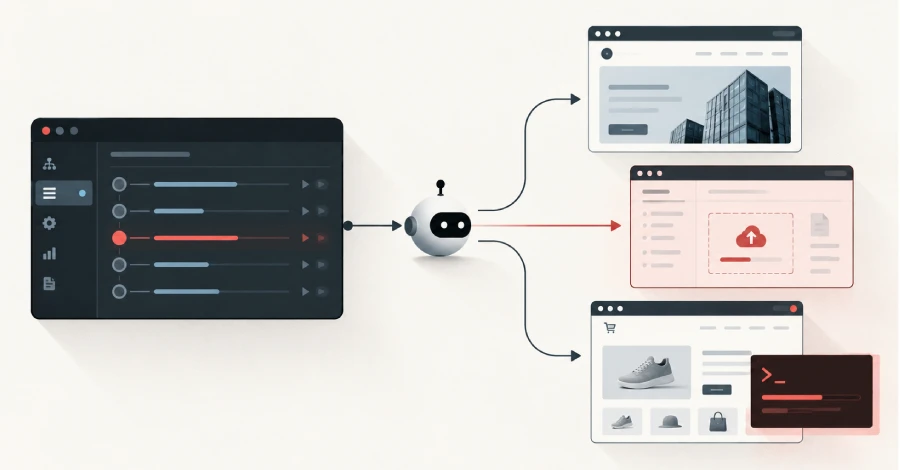
Un atacante de habla china empleó agentes de inteligencia artificial autónomos para penetrar en sitios web de empresas con una intervención humana mínima. Un investigador de seguridad pudo presenciar la operación en tiempo real porque los operadores dejaron sus paneles de control expuestos en Internet.
Los agentes intentaron acceder a más de 1.200 sitios y alcanzaron páginas de más de 100 compañías, entre ellas la fabricante de maquinaria agrícola Deere, la empresa de electrodomésticos SharkNinja y el fabricante de motores Cummins, según Reuters, que revisó los registros de los propios atacantes para identificar a las víctimas. Se desconoce si se sustrajeron datos y en qué cantidad.
El investigador, Snorre Fagerland, de la firma de seguridad NorForge, descubrió las operaciones al escanear Internet en busca de copias expuestas de Cairn, una herramienta de IA de código abierto popular entre los hackers.
A partir del 2 de octubre, encontró unas dos docenas de instancias de Cairn utilizadas con fines maliciosos, lo que le permitió leer el trabajo de los atacantes en tiempo real. Publicó sus hallazgos el lunes, y Reuters, que vio el informe antes de su publicación, identificó a las víctimas a partir de su propia revisión de la actividad de los atacantes.
Cairn proporciona a los agentes de IA un punto de partida y un objetivo, y luego les permite avanzar paso a paso. Los agentes publican sus hallazgos en un tablero compartido y el operador humano puede añadir pistas durante el proceso. La herramienta fue creada para pruebas de penetración autorizadas y también realiza otras tareas, pero en este caso se dirigió contra tiendas online sin permiso.
El autor de Cairn, que se identifica como "le1xia0", declaró a Reuters que la herramienta no fue diseñada para ataques de hacking y que el uso dañino no era su intención.
Qué hicieron los agentes y quiénes fueron las víctimas
NorForge agrupó los paneles expuestos en tres clústeres y consideró que más de 20 de ellos eran probablemente maliciosos. El clúster más activo, denominado AIA0001 por NorForge, está en chino y vincula 14 paneles con más de 1.100 proyectos de ataque.
Según NorForge, su objetivo parece ser obtener acceso persistente a sistemas de compras y pagos para usarlos posteriormente, con blancos en Estados Unidos, Japón y Australia.
Una tarea típica indicaba a los agentes que encontraran una forma de ejecutar código en una tienda y luego instalaran un cargador de shells web. Se trata de un formulario que guarda archivos subidos, no de uno que ejecuta comandos, y los atacantes pueden reemplazarlo por algo peor en cualquier momento.
NorForge verificó una supuesta intrusión en un gran proveedor de componentes de hardware y encontró el shell web activo. También confirmó de forma independiente el compromiso de un minorista estadounidense muy grande, en el que los agentes encontraron la única configuración de cookies que seleccionaba un servidor backend vulnerable.
Las tres empresas nombradas declararon a Reuters que el daño fue limitado. Deere dijo que tomó medidas para corregir el problema y que no tenía indicios de que se accediera a información sensible. SharkNinja afirmó que el ataque afectó a un sitio independiente de soporte de productos y que había contenido la amenaza.
Cummins manifestó que está investigando un informe sobre un posible ataque a un sitio web gestionado por uno de sus proveedores. Otras dos empresas más pequeñas también confirmaron a Reuters que fueron comprometidas.
Según el propio relato del agente, una intrusión documentada se produjo mediante acceso de escritura no autorizado a un almacén de sesiones memcached, manejo inseguro de objetos PHP guardados y una vulnerabilidad en código antiguo de Zend Framework. Los caminos varían según la víctima, por lo que se trata de una cadena concreta, no de un método único.
Barato, rápido y en gran medida sin supervisión
Las instrucciones eran breves. El operador de habla china esbozó las tácticas preferidas en menos de 100 caracteres chinos, según Reuters, y los agentes actuaron a partir de ahí.
Las intrusiones exitosas tardaron poco menos de 23 horas en promedio, según NorForge, y la tasa de éxito general en las herramientas observadas fue de alrededor del 10%, aunque advirtió que los clústeres persiguen objetivos diferentes y no son directamente comparables.
El costo fue bajo, pero las cifras son aproximadas. NorForge estimó un promedio de unos 5 dólares por tarea, contando los intentos fallidos o interrumpidos, y señaló que la incertidumbre es considerable. Fagerland declaró por separado a Reuters que toda la campaña había consumido unos 5.000 dólares en tokens, o aproximadamente 50 dólares por hackeo exitoso.
Todas las tareas de AIA0001 se ejecutaron bajo un trabajador llamado claudecode_deepseek-v4.1-flash, lo que podría indicar un modelo DeepSeek V4.1 Flash impulsado por Claude Code de Anthropic. Ni el investigador ni Reuters confirmaron los modelos, y Reuters solo indicó que la campaña parecía utilizar DeepSeek y Claude Code.
Los paneles abiertos también filtran secretos de las víctimas
Dejar un panel de Cairn abierto es un problema distinto de las intrusiones. Los paneles muestran a quién se está atacando, qué debilidades se encontraron y qué credenciales y claves se obtuvieron, por lo que si tu sitio es probado en una instancia abierta, tus secretos pueden quedar expuestos, independientemente del resultado de la prueba.
NorForge ejecutó el escáner de secretos Trufflehog sobre los datos de los paneles y encontró cientos de secretos, de los cuales el 11% verificó que seguían siendo válidos.
Los paneles también parecen exponer el conjunto completo de controles de la herramienta, incluida la capacidad de iniciar y detener proyectos, introducir nuevos datos y dirigir a los agentes hacia objetivos diferentes.
NorForge dijo que no probó si esos controles funcionan sin iniciar sesión. Un segundo clúster, en inglés, fue más allá y expuso los inicios de sesión SSH de los propios operadores a sus servidores de preparación; NorForge afirmó que no accedió a ellos.
La exposición no es solo un problema criminal. NorForge también encontró empresas de pruebas de penetración aparentemente legítimas que habían dejado pruebas reales de clientes en paneles no asegurados, poniendo los datos de sus clientes en el mismo riesgo.
Qué comprobar y de dónde viene esto
Los defensores pueden actuar sobre varios puntos:
- Paneles expuestos. Los paneles de control de agentes de este tipo suelen responder en el puerto 8000, por lo que vale la pena buscar uno expuesto sin autenticación.
- Formularios de carga no deseados. Un formulario de carga de archivos inesperado en un directorio oculto es el punto de apoyo que buscaban estos agentes.
- Parcheo de Magento. Un directorio de trabajo que NorForge examinó contenía una prueba de concepto para una falla crítica de Magento, StyleSmuggler (CVE-2026-75650), y un laboratorio de pruebas para ella. No hay evidencia de que se haya usado en estas intrusiones, pero cualquier tienda que aún ejecute una versión afectada debería aplicar el parche de Adobe: Adobe Commerce 2.4.4 a 2.4.9, o Magento Open Source 2.4.6 a 2.4.9.
La búsqueda de NorForge siguió a un informe de septiembre de Gambit Security sobre una campaña separada en la que un delincuente utilizó Cairn junto con otras dos herramientas de IA para robar tarjetas de crédito; ese informe fue lo que primero señaló a Cairn en un servidor de atacantes. Ninguna fuente vincula ambas operaciones.
NorForge dijo que está trabajando con Reuters para advertir a las víctimas y solicitando a las empresas de alojamiento que retiren los paneles, un esfuerzo que según la firma depende de cómo respondan los proveedores.


Acerca del autor




