


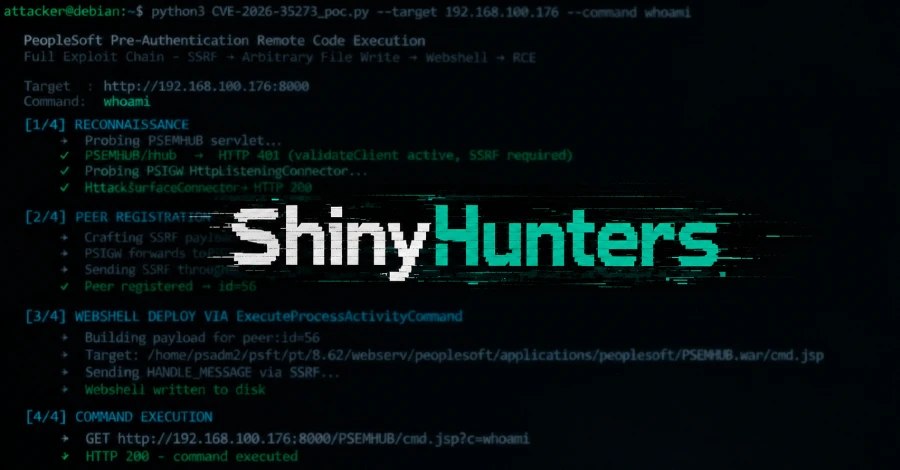
El crítico fallo de Oracle PeopleSoft que ShinyHunters ha explotado desde mayo no es una única vulnerabilidad, sino tres encadenadas, según los investigadores que lo reportaron esta semana.
Oracle parcheó las tres bajo un solo identificador, CVE-2026-35273, en junio. Su raíz es una falsificación de petición del lado del servidor (SSRF) que alcanza una interfaz de gestión interna porque PeopleSoft confía en su propia dirección de bucle local por defecto, abriendo la puerta a la ejecución remota de código sin inicio de sesión.
El desglose proviene de Bobby Gould, de Zero Day Initiative (ZDI), cuyo equipo reportó el fallo a Oracle.
En su análisis, ZDI dijo que reportó tres vulnerabilidades distintas en dos componentes de PeopleSoft, y que está trabajando con Oracle para asignar un CVE separado a cada una. A la fecha, el identificador de junio sigue siendo el único registrado.
CVE-2026-35273 afecta a las versiones 8.61 y 8.62 de PeopleSoft Enterprise PeopleTools, tiene una puntuación CVSS de 9.8 y permite a un atacante no autenticado tomar el control del servidor a través de la red. Oracle publicó su corrección en una alerta de seguridad fuera de ciclo el 10 de junio. El fallo está en el catálogo de vulnerabilidades explotadas conocidas de CISA.
Los atacantes ya lo estaban utilizando antes de que la corrección estuviera disponible. Mandiant y Google Threat Intelligence Group (GTIG) atribuyen una campaña al grupo que rastrean como UNC6240, más conocido como ShinyHunters, que explotó el fallo entre el 27 de mayo y el 9 de junio, principalmente contra universidades. Dado que esa actividad se produjo antes del aviso de Oracle del 10 de junio, se trató de un zero-day durante todo ese tiempo.
En un seguimiento de septiembre, Mandiant informó de una nueva oleada, más amplia, que se extendió más allá de la educación a tecnología, servicios de TI, sanidad, agricultura, transporte y gobierno, afectando a docenas de sistemas en todo el mundo.
El análisis de ZDI explica qué cerró realmente ese único parche. Hay dos componentes de PeopleSoft involucrados, ambos ejecutados como aplicaciones web separadas. Integration Gateway (PSIGW) intercambia mensajes con sistemas externos. Environment Management Hub (PSEMHUB) es una interfaz de administración interna que se supone que solo responde a hosts de confianza.
El primer fallo es la SSRF en PSIGW. Un atacante envía una petición a su conector de escucha y controla tanto la dirección a la que se reenvía como la carga útil completa que se envía, según ZDI; el controlador no verifica que el destino sea un objetivo legítimo. Eso por sí solo sería limitado, excepto por lo que puede alcanzar.
PSEMHUB decide en quién confiar comprobando al solicitante contra una lista en un archivo llamado allowedhosts.properties. Ese archivo se distribuye con la dirección de bucle local, 127.0.0.1, ya incluida en la lista. Así, un atacante dirige la SSRF a 127.0.0.1, la petición llega como si proviniera de la propia máquina y la comprobación de confianza pasa. La interfaz interna que Oracle pretendía aislar ahora es accesible desde el exterior.
A partir de ahí, ZDI describió dos formas de convertir ese acceso en ejecución de código. Una abusa de un comando de PSEMHUB destinado a escribir entradas de registro: el llamador controla tanto el contenido del archivo como la ruta exacta en disco, por lo que un atacante escribe un web shell en el directorio de la aplicación y ejecuta comandos como la cuenta de servicio de PeopleSoft.
La otra escribe un archivo XML malicioso que PSEMHUB lee usando el XMLDecoder de Java cuando el servicio se reinicia, ejecutando así el código del atacante sin plantar un web shell en absoluto. La segunda vía deja menos rastro para la detección estándar.
La decisión de diseño central, según ZDI, es que permitir el acceso de bucle local por defecto hace que la comprobación de confianza sea ineficaz una vez que existe la SSRF. Eso importa para los defensores que pensaban que una regla de firewall los había cubierto.
En la oleada de septiembre, Mandiant descubrió que ShinyHunters eludía las reglas del firewall de aplicaciones web (WAF) que bloqueaban la ruta /PSEMHUB/ codificando un solo carácter en URL, solicitando /%50SEMHUB/ en su lugar. Muchas reglas de WAF coinciden con el texto plano de la ruta, mientras que el servidor PeopleSoft lo decodifica y sirve la página.
Qué hacer
La corrección y las recomendaciones aquí provienen de Oracle y Mandiant, no del análisis de ZDI, que cubre el fallo en lugar de la respuesta.
- Aplicar el parche. Instalar la corrección de la alerta de seguridad de Oracle para CVE-2026-35273 y mantenerse en una versión soportada de PeopleTools. Mandiant es explícito en que el bloqueo basado en rutas del WAF no sustituye al parcheo.
- Si aún no se puede parchear, deshabilitar el servicio Environment Management Hub en configuraciones multiservidor, o eliminar la aplicación PSEMHUB en configuraciones de un solo servidor, como aconseja la alerta de Oracle. Restringir estos endpoints de administración no rompe las sesiones normales de usuario.
- Si es posible que ya haya sido afectado, Mandiant recomienda tratar cualquier host con un web shell como comprometido, preservar las evidencias y rotar todas las credenciales accesibles desde el nivel de PeopleSoft. ShinyHunters roba datos y luego exige un pago, por lo que las organizaciones afectadas deben prepararse para la extorsión.
Una cosa que las fuentes no aclaran es si aplicar el parche elimina el acceso que un atacante ya obtuvo. La alerta de Oracle no lo aborda, y la recomendación de Mandiant de rotar credenciales y buscar web shells asume que no. Parchear cierra la puerta; no expulsa por sí solo a alguien que ya está dentro.


Acerca del autor




