
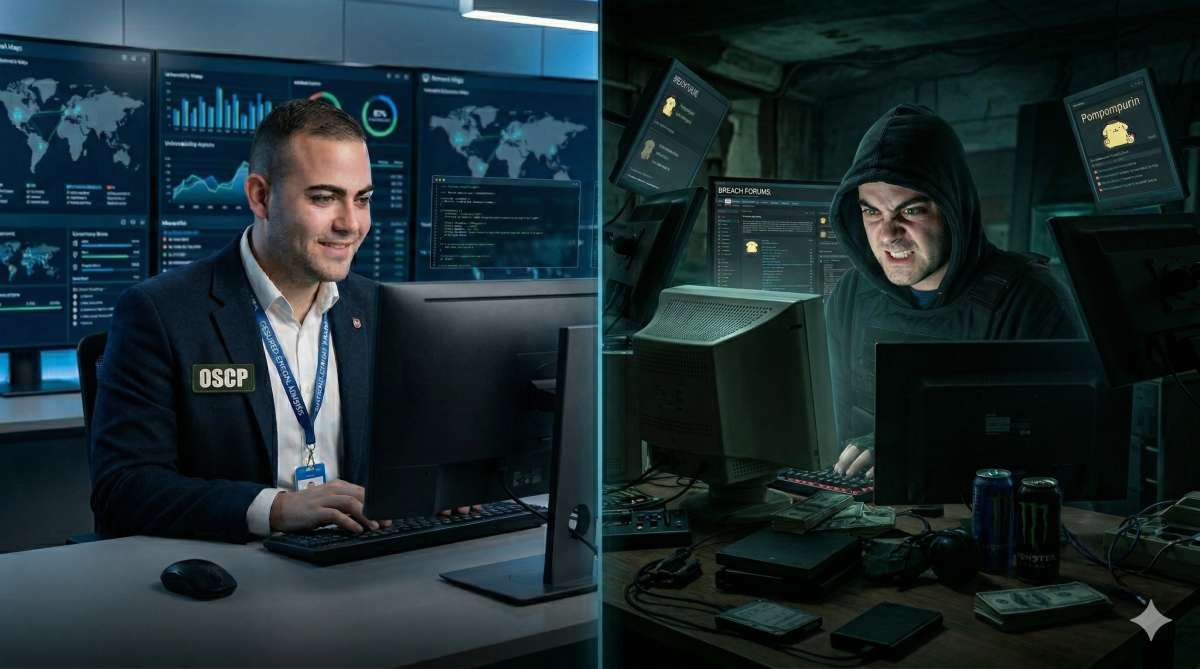
BreachForums es uno de los foros de ciberdelincuentes más conocidos y con mayor recorrido, habiendo tenido distintos administradores y propietarios en los últimos años. La identidad del más reciente acaba de ser revelada.
El hacker, que operaba con el alias N/A habría sido pillado usando su IP real y reutilizando las mismas contraseñas a través de su cuenta personal y sus presuntas actividades ilícitas.
Hasta la fecha su historial era aparentemente intachable. Tsvetkov se define en su página como un hacker ético certificado y un investigador cazador de recompensas por detección de errores (bug bounty) especializado en seguridad en aplicaciones web y testing de vulnerabilidades.
«He dedicado mi carrera a identificar y desvelar responsablemente brechas de seguridad para fortalecer la resiliencia de las organizaciones a nivel mundial», explica en su web personal.
El hacker habría informado de vulnerabilidades importantes en grandes empresas como Ford, Bosch, Grab, OLX y la Universidad de Harvard. Fue reconocido en plataformas como HackerOne e Intigriti. También acumula varios reconocimientos de la agencia de noticias BBC o la firma de seguridad ESET.
Sin embargo, parece que Tsvetkov habría estado llevando una ‘doble vida’. Detrás de su fachada de hacker de sombrero blanco, operaba el mayor foro de compraventa de datos y últimamente lo hacía dando ‘bandazos’ para estafar a algunos de sus miembros.
Persona ‘non grata’
A N/A se le responsabiliza de los últimos movimientos extraños de la plataforma. El 15 de marzo BreachForums desapareció repentinamente, confirmándose después que se trataba de un exit scam por parte del administrador para deshacerse de la página. Diez después reapareció bajo un nuevo dominio y bajo el mando del alias «Caine» usando una copia de seguridad anterior. El 27 de marzo el equipo de moderación dimitió al confirmar que Caine era la misma persona que N/A. Para concluir este último trató de vender la plataforma una vez más por si colaba.
También se acusa al especialista en ciberseguridad búlgaro de fraude en servicios de escrow, cobro por bases de datos inexistentes y deudas no saldadas con otros actores del foro.
Lejos de resignarse, parte de la comunidad ha decidido actuar. Exmoderadores y usuarios veteranos han lanzado un nuevo foro independiente, intentando reconstruir el ecosistema sin la figura de su antiguo administrador.
En paralelo, Tsvetkov ha sido incluido en el ‘Wall of Shame’ de PwnForums, una especie de lista negra dentro del underground donde se señala a actores considerados no fiables incluso dentro del propio cibercrimen.
El caso vuelve a poner sobre la mesa una realidad incómoda: la línea entre hacker ético y actor malicioso puede ser más difusa de lo que parece. Ciertamente, no es la primera vez que investigadores de seguridad, con acceso a vulnerabilidades críticas y conocimiento profundo de sistemas, cruzan esa línea. Pero sí resulta especialmente llamativo cuando se trata de alguien con reconocimiento público y colaboraciones con grandes organizaciones.
Acerca del autor