
Un actor de amenazas asegura haberse hecho con la base de datos de Mylovely.ai, un generador de avatares virtuales con contenido para adultos creado en España.
Para mostrar que no va de farol, el pirata informático ha compartido una muestra con los detalles recopilados, según recoge Daily Dark Web.
Entre la información comprometida se encuentran identificadores de usuario, nombres visibles, direcciones de email, metadatos de los perfiles, planes de suscripción, imágenes y vídeos generados por la plataforma, así como los prompts utilizados para interactuar con la inteligencia artificial.
Estos últimos, que en muchos casos reflejan intereses, inquietudes o deseos personales, convierten la brecha en un problema especialmente delicado desde el punto de vista de la privacidad.
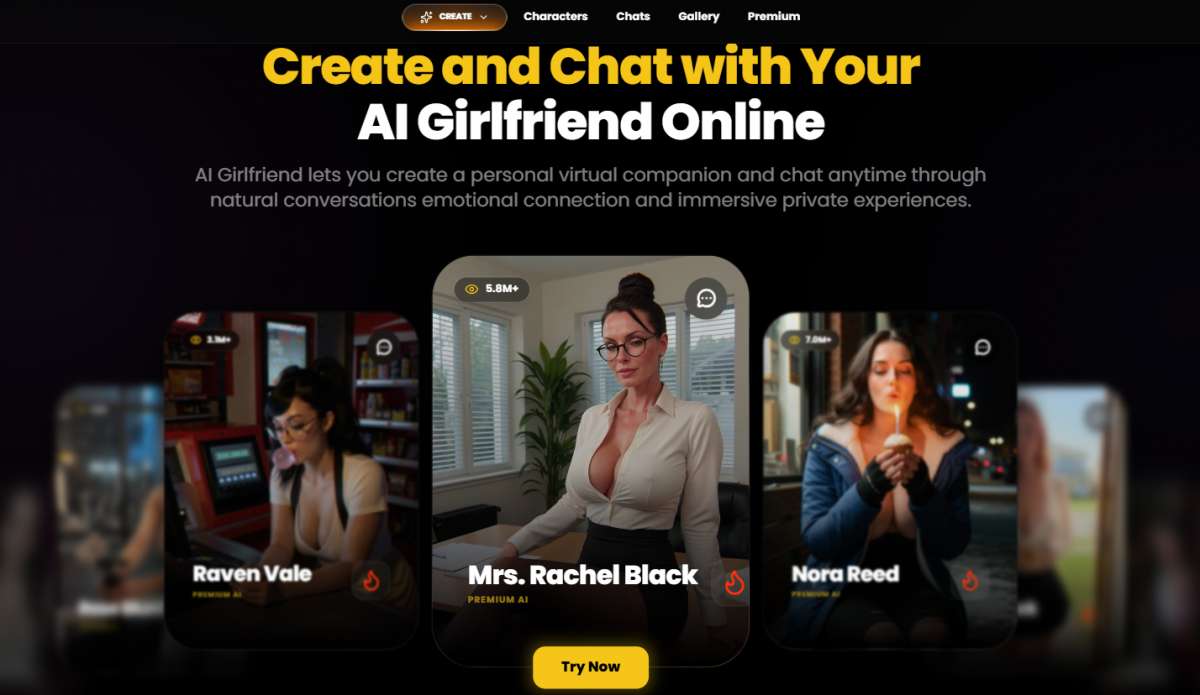
MyLovely.AI es una plataforma de compañeras virtuales basada en inteligencia artificial que permite a los usuarios crear novias personalizadas con las que interactuar mediante chat y mantener conversaciones íntimas, además de generar imágenes y vídeos con contenido explícito.
Esta herramienta de IA companion se enmarca dentro de la creciente ola de servicios de IA orientados al entretenimiento y a las relaciones digitales, un segmento especialmente sensible por el tipo de contenido que manejan.
El atacante se hace llamar x-rcat y su cuenta se creo el pasado mes de marzo, lo que deja entrever que se trata de un alias nuevo o un pirata informático que ha generado la cuenta para esta filtración en concreto.
Chicas virtuales Made in Spain
Tras Mylovely.ai se encuentra una empresa española llamada PROMPTREPUBLIC SL, con sede en la Avenida Juan Antonio Samaranch de Madrid y con Zimov Vladislav como administrador único.
Según constanta el BORME, la sociedad se constituyó en mayo de 2025 y su objeto social es el comercio al por menor de equipos de telecomunicaciones, incluyendo la compra, venta, alquiler, reparación, distribución y comercialización de equipos y componentes informáticos y de telefonía, de software y hardware, el diseño de programas informáticos, su comercialización y venta.
En su política de privacidad la compañía tiene varios apartados que pueden resultar algo polémicos. Entre ellos menciona que la información de cuentas puede mantenerse hasta 5 años después de la última actividad y los registros de pagos hasta 10 años, aunque asegura que eliminan o anonimizan los datos «cuando ya no son necesarios».
Por otro lado, MyLovely.ai implementa mecanismos de seguridad como cifrado en tránsito, control de acceso y segregación de entornos, pero reconoce que «ningún sistema es completamente seguro», dejando implícitamente una responsabilidad parcial al usuario para proteger sus credenciales.
Desde Escudo Digital hemos tratado de ponernos en contacto con la compañía para obtener su versión de lo ocurrido. Si recibimos respuesta actualizaremos la información.
Acerca del autor